Un Centro de Operaciones de Seguridad vigilando tu empresa las 24 horas
Monitoreamos cada evento de tu infraestructura en tiempo real: correlación de alertas, triage asistido por IA y respuesta ante amenazas, operado por analistas con experiencia real en SOC y SIEM.
Un ataque promedio pasa semanas sin ser detectado
Sin un SOC, un intruso puede moverse por tu red sin que nadie lo note. Nuestro equipo opera un SIEM (Wazuh + Suricata) que convierte miles de eventos en un puñado de alertas accionables: una capa de triage con IA las verifica y prioriza, y nuestros analistas responden cuando importa — mientras tu empresa opera con normalidad. Este servicio es la detección y respuesta continua del día a día; si ya sufriste una brecha y necesitas intervención de emergencia, eso es nuestro servicio de Respuesta a Incidentes.
Del ruido a la alerta accionable
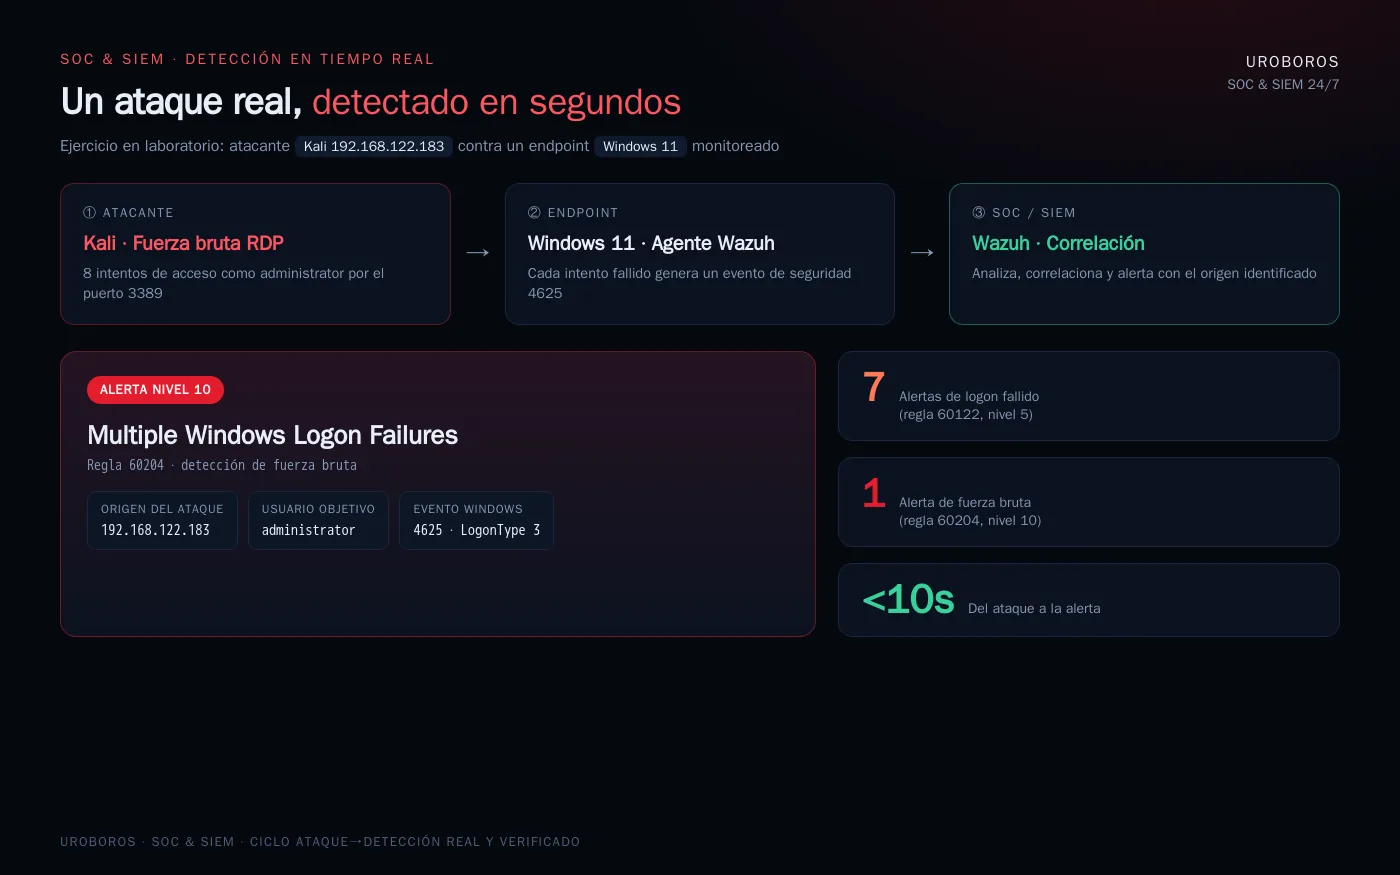
Del ataque a la alerta, en segundos
Lo probamos de verdad: desde una máquina atacante lanzamos fuerza bruta RDP contra un endpoint monitoreado. Wazuh registró cada intento fallido y los correlacionó en una alerta de nivel 10 de fuerza bruta — con el IP del atacante identificado. Esto es un SOC funcionando, no una promesa.
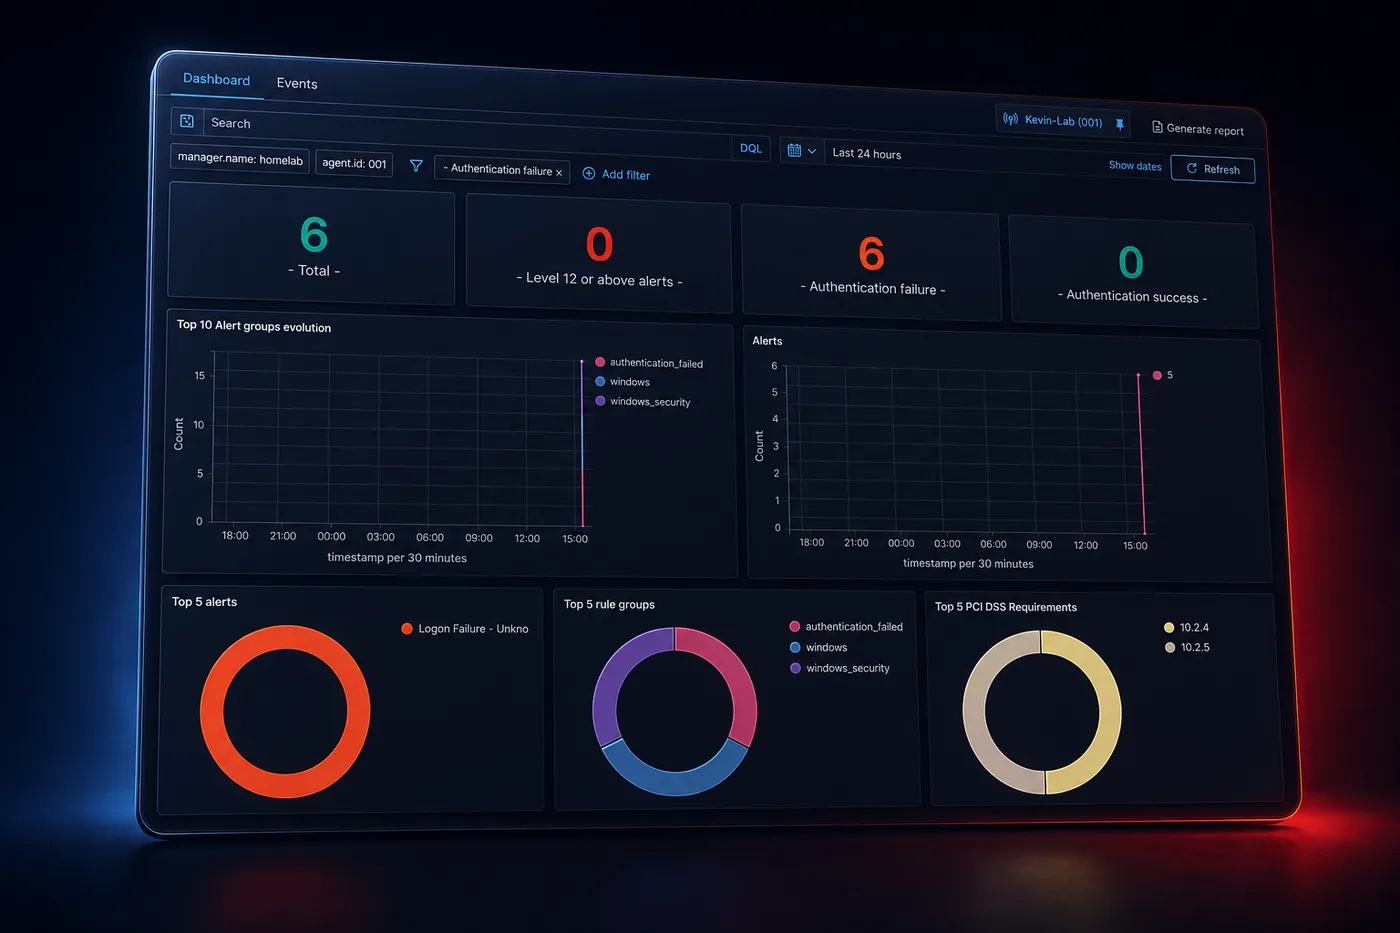
Cada evento, correlacionado y priorizado
Detección de intrusiones y comportamientos anómalos en tiempo real, con alertas priorizadas por severidad y mapeo a requisitos de cumplimiento.
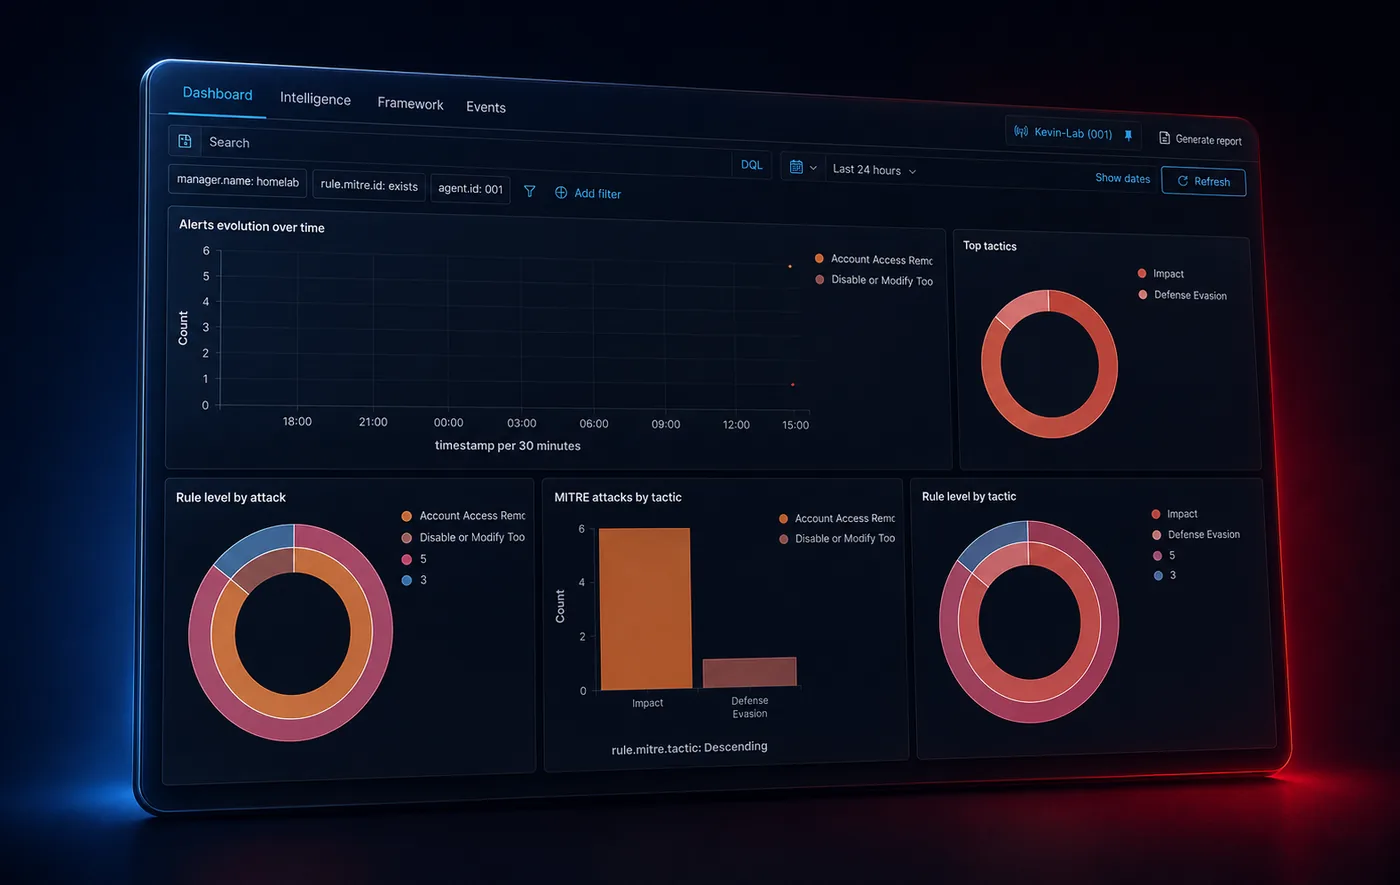
Mapeado a MITRE ATT&CK
No solo sabes qué pasó, sino qué técnica y táctica usó el atacante — para entender el ataque y anticipar el siguiente paso.
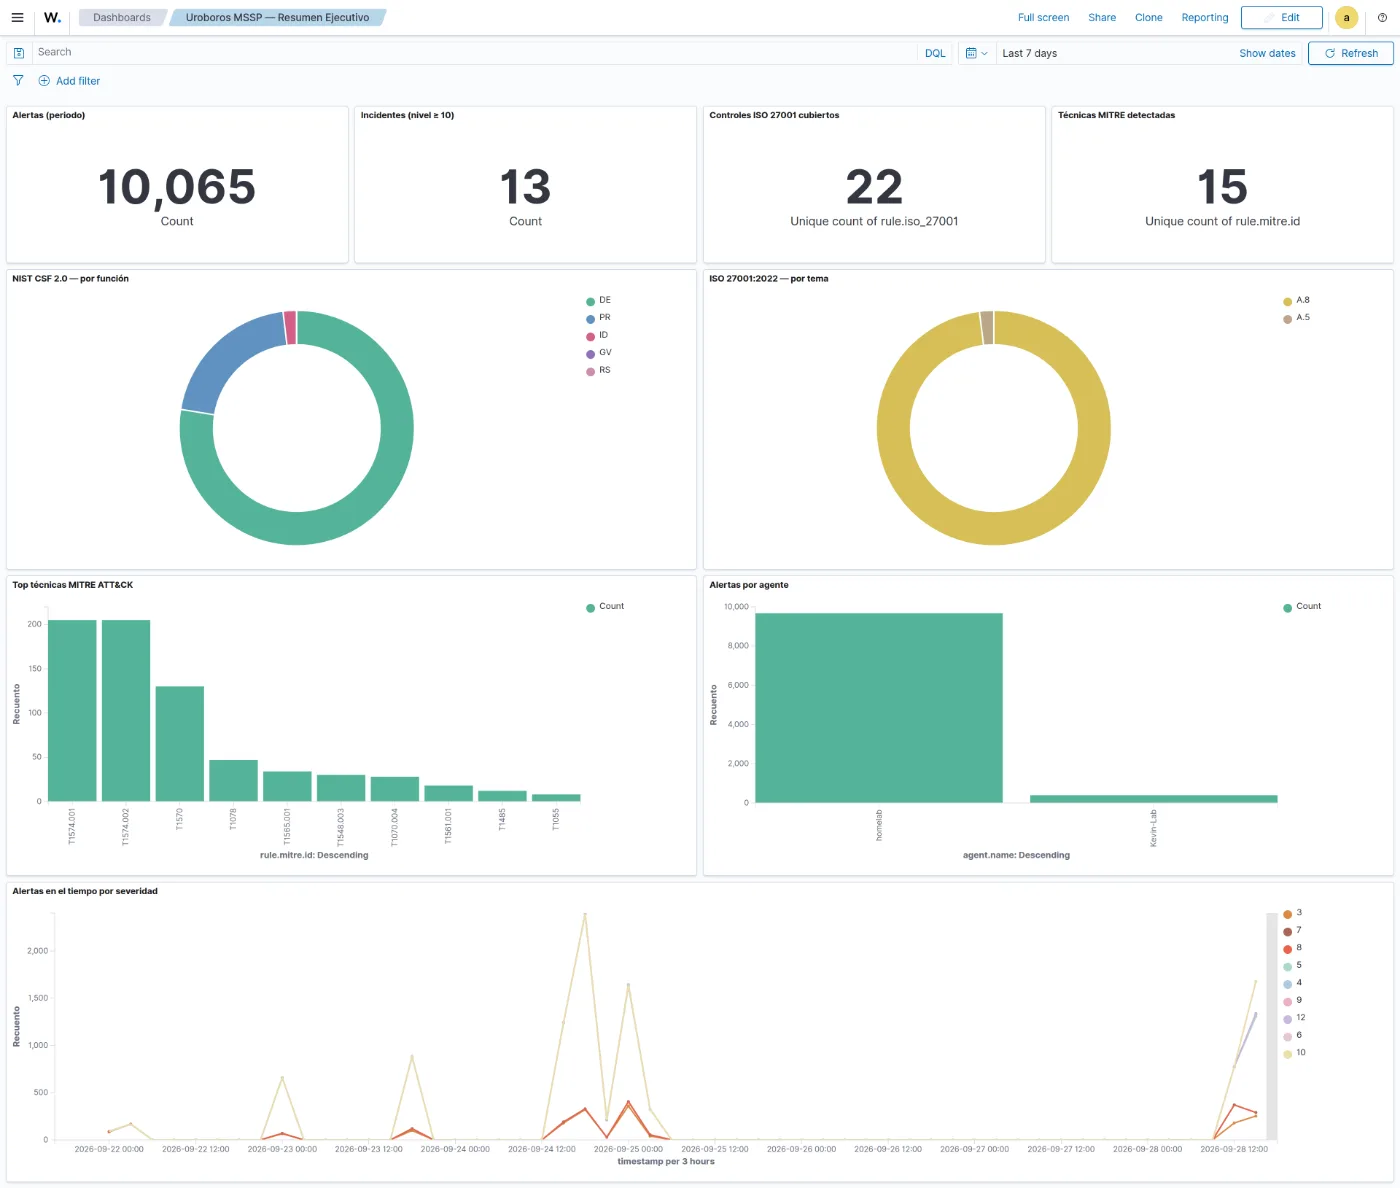
Tu cumplimiento, en tiempo real
No un PDF de hace seis meses. Mapeamos cada evento de seguridad, al instante, a los marcos que te exige una auditoría: ISO/IEC 27001:2022, NIST CSF 2.0, GDPR y MITRE ATT&CK. Un tablero que muestra qué controles se están ejercitando — y se actualiza solo con cada alerta.
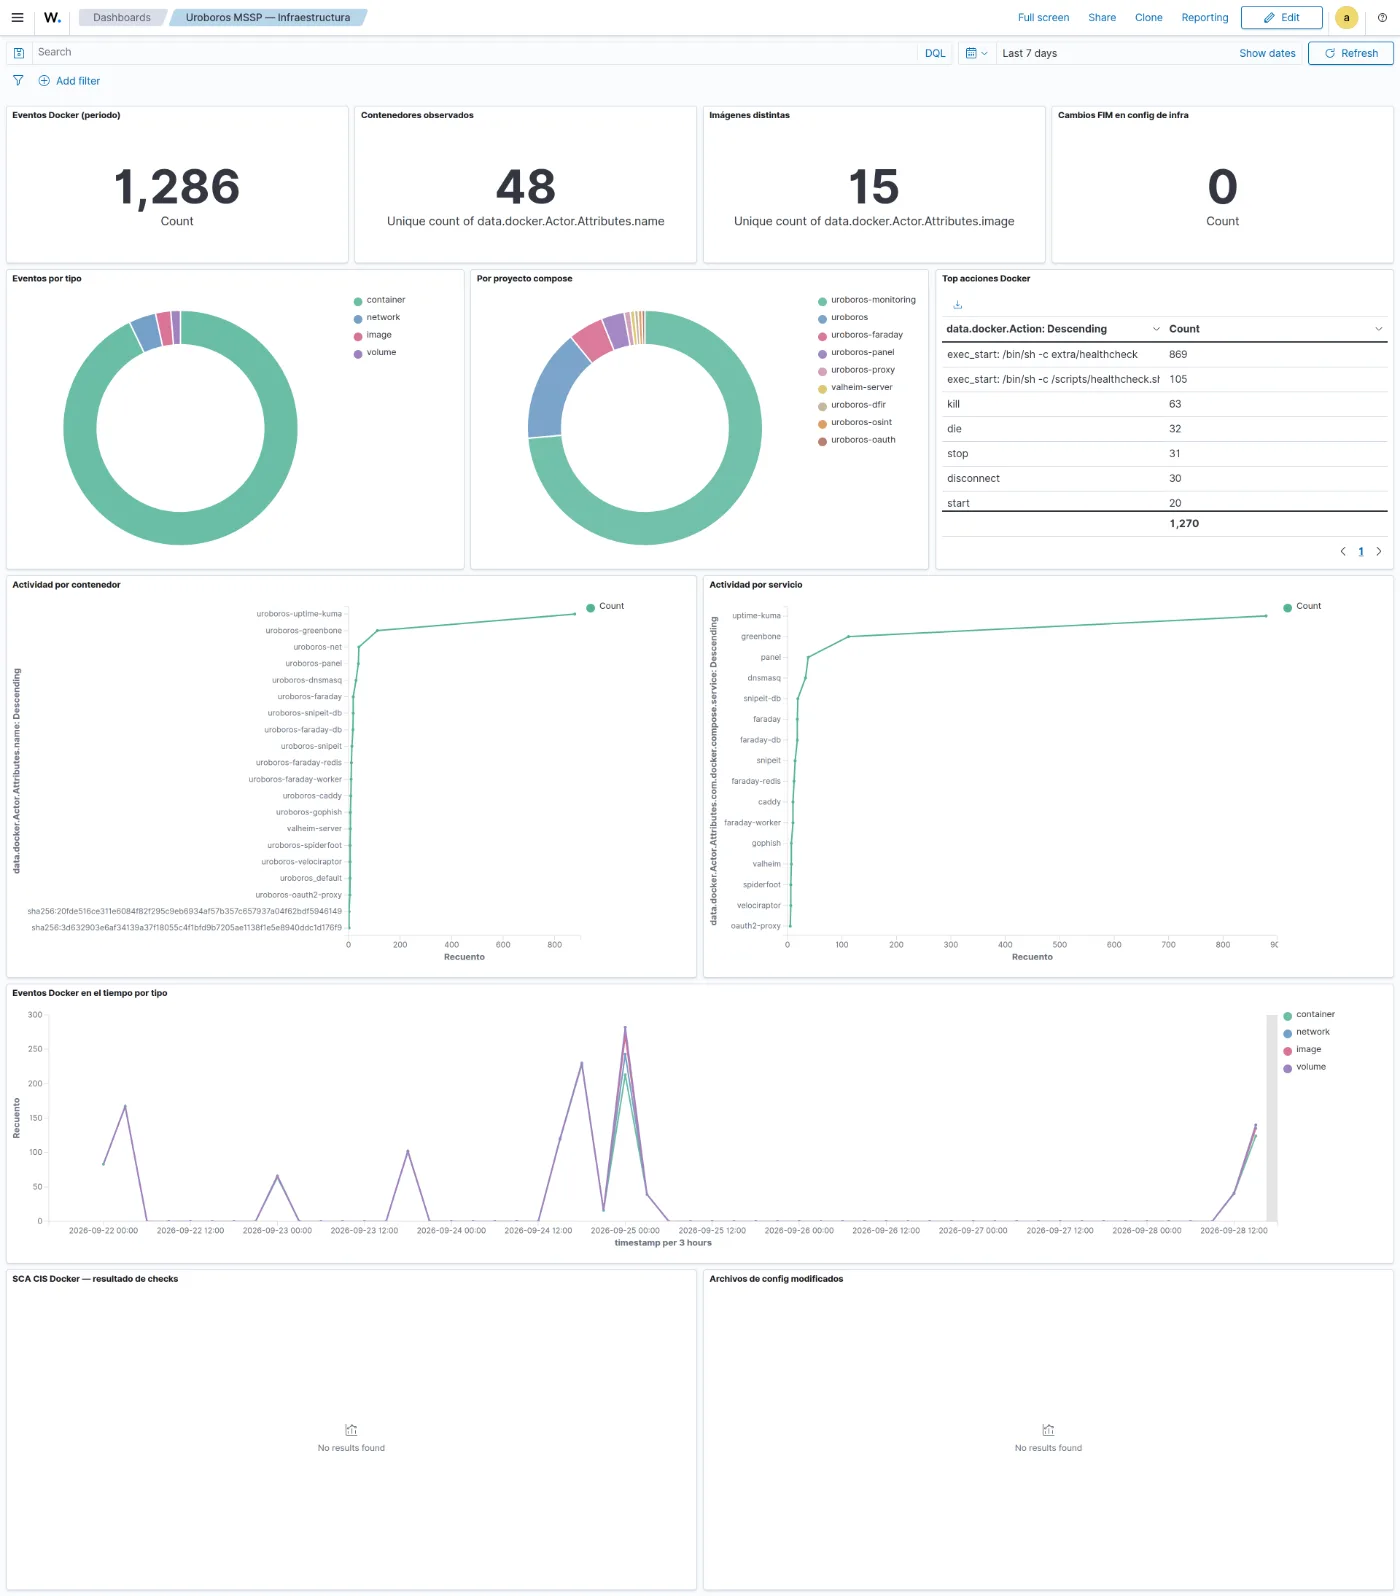
Toda tu infraestructura, reflejada
Servidores, contenedores y servicios bajo un mismo panel: eventos en tiempo real, inventario automático, hardening CIS e integridad de configuración. La postura de seguridad de tu empresa, viva y medible — no una foto estática que envejece.
No más ahogarte en falsos positivos
El problema de un SOC no es detectar: es el ruido. Por eso sumamos Uroboros XDR, una capa de triage asistido por inteligencia artificial sobre nuestro SIEM. Cada alerta relevante llega a tu bandeja ya analizada: con un veredicto (amenaza real, a investigar o falso positivo) y su nivel de confianza, una prioridad P1–P4 con su tiempo de respuesta, los indicadores enriquecidos con pivotes de investigación (VirusTotal, AbuseIPDB, Shodan), la técnica MITRE ATT&CK identificada y un plan de acción concreto. Menos falsos positivos, decisiones más rápidas, respuesta antes de que el ataque avance.
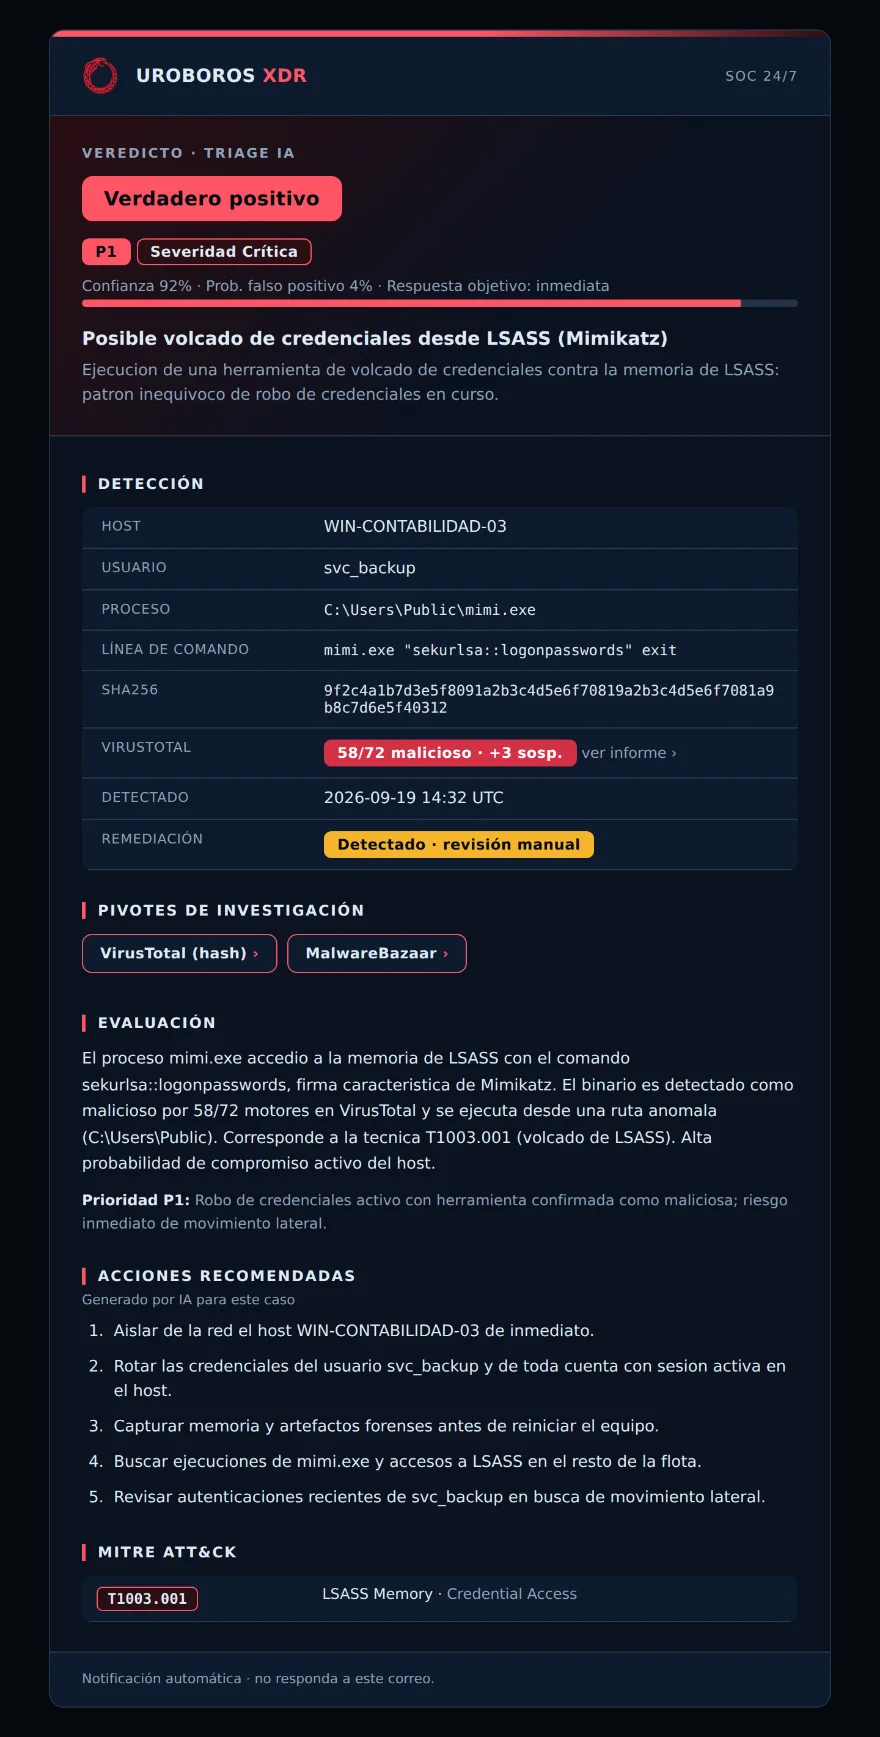 Ejemplo representativo de una alerta triada por IA
Triage de nivel 1 asistido por IA, 100% on-prem
El triage no vive solo en tu bandeja: lo operamos desde una consola AI SOC Analyst montada sobre nuestro SIEM. En vez de miles de alertas sueltas verás grupos correlacionados, con un riesgo determinista y auditable que separa lo accionable del ruido, el veredicto de la IA con su playbook de respuesta, la detección de campañas multi-etapa y el borrador regulatorio ANCI / APDP con su reloj de plazos. Todo corre en tu propia infraestructura con un modelo de IA local — no enviamos un solo log a la nube.
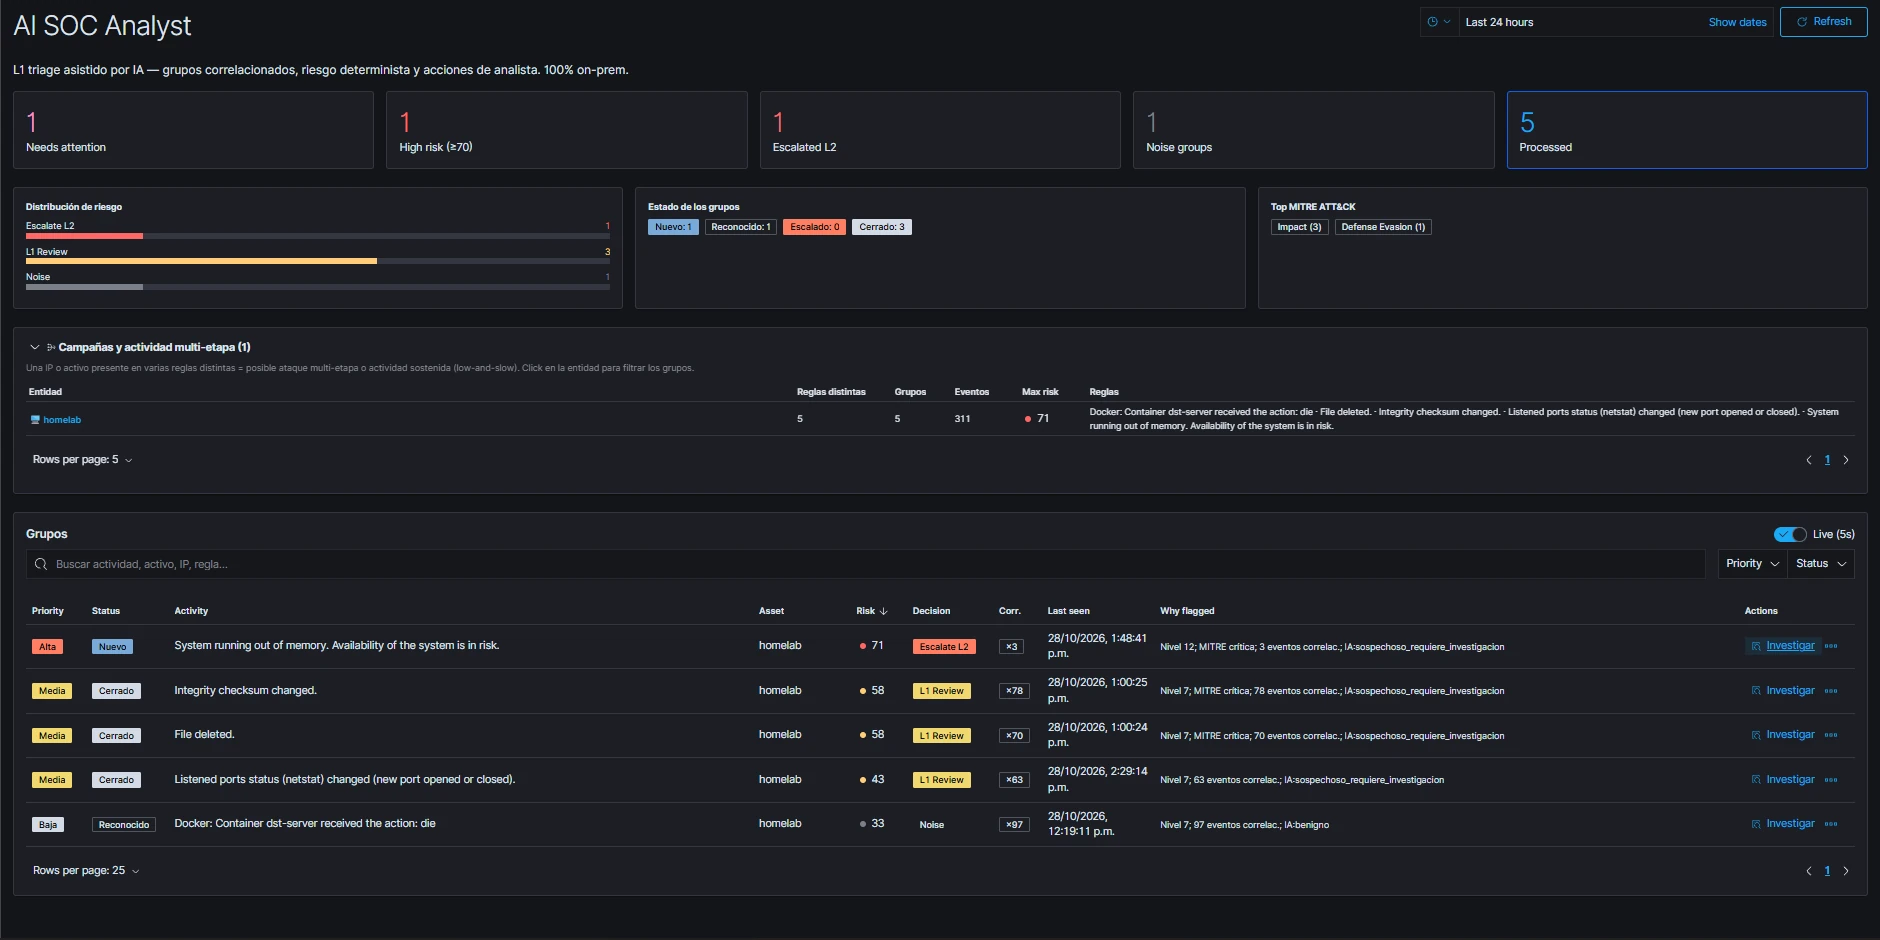 Vista general de la consola — grupos correlacionados, riesgo determinista y campañas
Grupos correlacionados, no alertas sueltas
Miles de eventos se agrupan por regla, activo y origen con un riesgo determinista que decide entre revisión L1, escalamiento a L2 o ruido — y suprime el ruido antes de que llegue a un analista.
Copiloto de análisis con IA local
Un modelo on-prem genera el análisis de cada grupo y un playbook de 3–5 pasos para el analista. Tus datos nunca salen de tu red.
Detección de campañas multi-etapa
Correlacionamos a lo largo del tiempo: una misma IP o activo presente en varias reglas delata un ataque sostenido o low-and-slow que una alerta aislada no revela.
Cumplimiento ANCI / APDP integrado
Los incidentes de efecto significativo traen el borrador de notificación (Ley 21.663 y Ley 21.719) con reloj de plazos, listo para revisar y enviar a tiempo.
Contención en un clic (Active Response)
Desde la misma consola, con doble confirmación y todo auditado, se bloquea la IP de origen o se aísla el host afectado vía el Active Response de Wazuh.
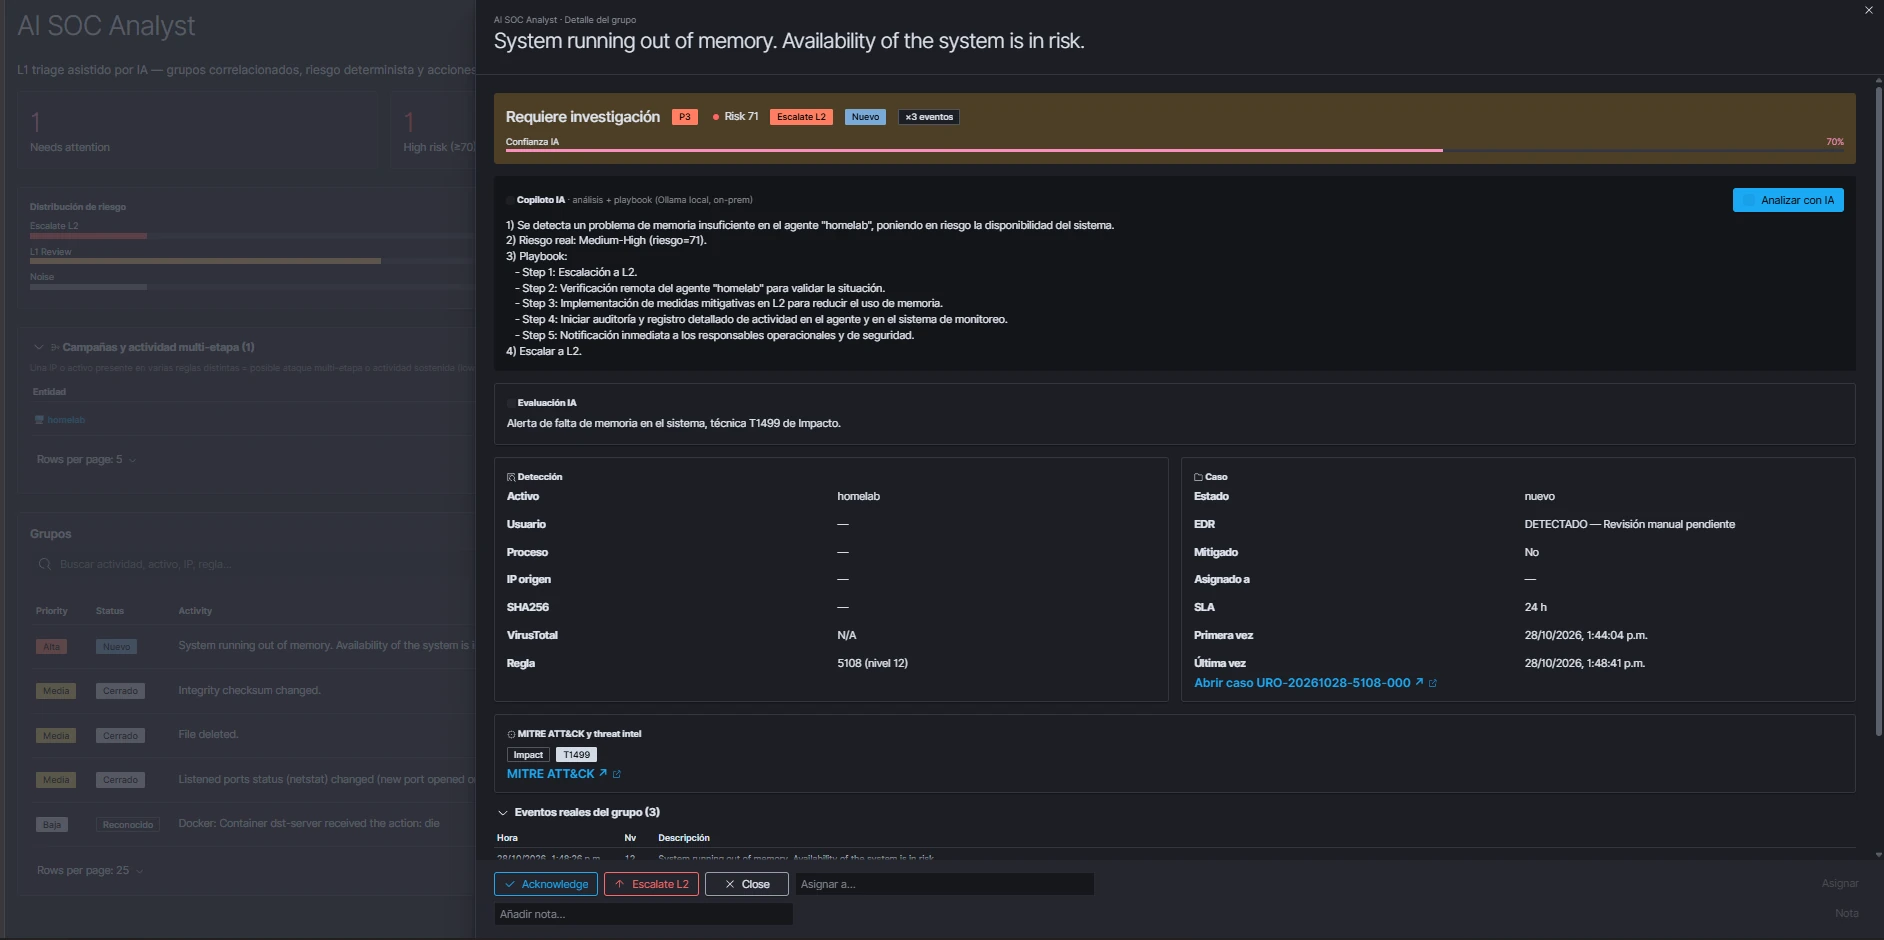 El copiloto IA genera análisis y un playbook por grupo — con un modelo local, on-prem
Un SOC completo, a tu medida
Monitoreo continuo 24/7
Vigilancia permanente de endpoints, servidores y red, con detección en tiempo real.
Correlación y triage con IA
Convertimos miles de eventos en alertas priorizadas, verificadas por IA (Uroboros XDR) y validadas por personas, sin ahogarte en ruido.
MITRE ATT&CK y compliance multi-marco
Cada alerta con su técnica de ataque y mapeada en vivo a ISO 27001:2022, NIST CSF 2.0, GDPR y NIST 800-53 — trazabilidad lista para auditoría.
Respuesta y contención en tiempo real
Ante una amenaza confirmada actuamos de inmediato: contención en un clic (Active Response — bloqueo de IP o aislamiento de host) e informes claros con contexto accionable.
¿Quién vigila tu red mientras duermes?
Te mostramos qué detectaríamos en tu infraestructura desde el primer día. Sin compromiso.