Uroboros Cybersecurity — seguridad que nunca se detiene
Seguridad que nunca se detiene: protegemos, detectamos, respondemos y evolucionamos — un ciclo infinito de defensa para tu organización.
Tecnología profesional que operamos
 OpenVAS
 Faraday
 Gophish
 Snipe-IT
 Wazuh
 SpiderFoot
 Velociraptor
 Trivy
 Nmap
 Nuclei
 Suricata
Un ciclo infinito de defensa
Nuestro logo es nuestra promesa: el uróboros, el ciclo que se retroalimenta y nunca se detiene. Así opera tu defensa con nosotros.

Proteger
Hardening, gestión de activos y superficie de ataque bajo control.
Detectar
Escaneo de vulnerabilidades y SOC & SIEM 24/7 vigilando en tiempo real.
Responder
Alertas priorizadas por IA, contención e informes claros de incidentes.
Evolucionar
Cada hallazgo refuerza el siguiente ciclo. Mejora sin fin.
El mismo equipo que te defiende, te ataca primero
Construimos nuestra propia plataforma de Red Team. Ahora operamos las dos mitades de la ciberseguridad —vigilar y atacar— desde una sola consola. Lo que un adversario encontraría en tu empresa, lo encontramos nosotros antes: con tu autorización, y bajo registro.
Vigilar sin descanso
- SOC & SIEM 24/7 con triage por IAWazuh · menos ruido, más foco
- Gestión de vulnerabilidades continuaOpenVAS · Faraday
- Respuesta a incidentes (DFIR)Velociraptor
- Compliance en vivo + evidencia inmutableISO 27001 · NIST CSF · Sello WORM
Atacar para proteger
- Testing de aplicaciones web (DAST)OWASP ZAP · nuclei
- Explotación y validación realMetasploit · no solo teoría
- Emulación de adversario (C2)Sliver · como un ransomware de verdad
- Informe de pentest con hallazgos CVSSevidencia clara y accionable
🔐 Capacidad ofensiva gobernada: toda acción cuelga de un engagement autorizado, con el alcance verificado por código (Ley 21.459) y bitácora inalterable. Ofensiva seria = ofensiva auditable.
Presentamos AI SOC Analyst
Nuestra consola de triage de nivel 1 asistido por IA, 100% on-prem: agrupa miles de alertas en incidentes correlacionados, les asigna un riesgo determinista que separa lo accionable del ruido (L1 / L2 / ruido), genera un playbook con un modelo de IA local, detecta campañas multi-etapa y permite contener en un clic — sin enviar un solo log a la nube.
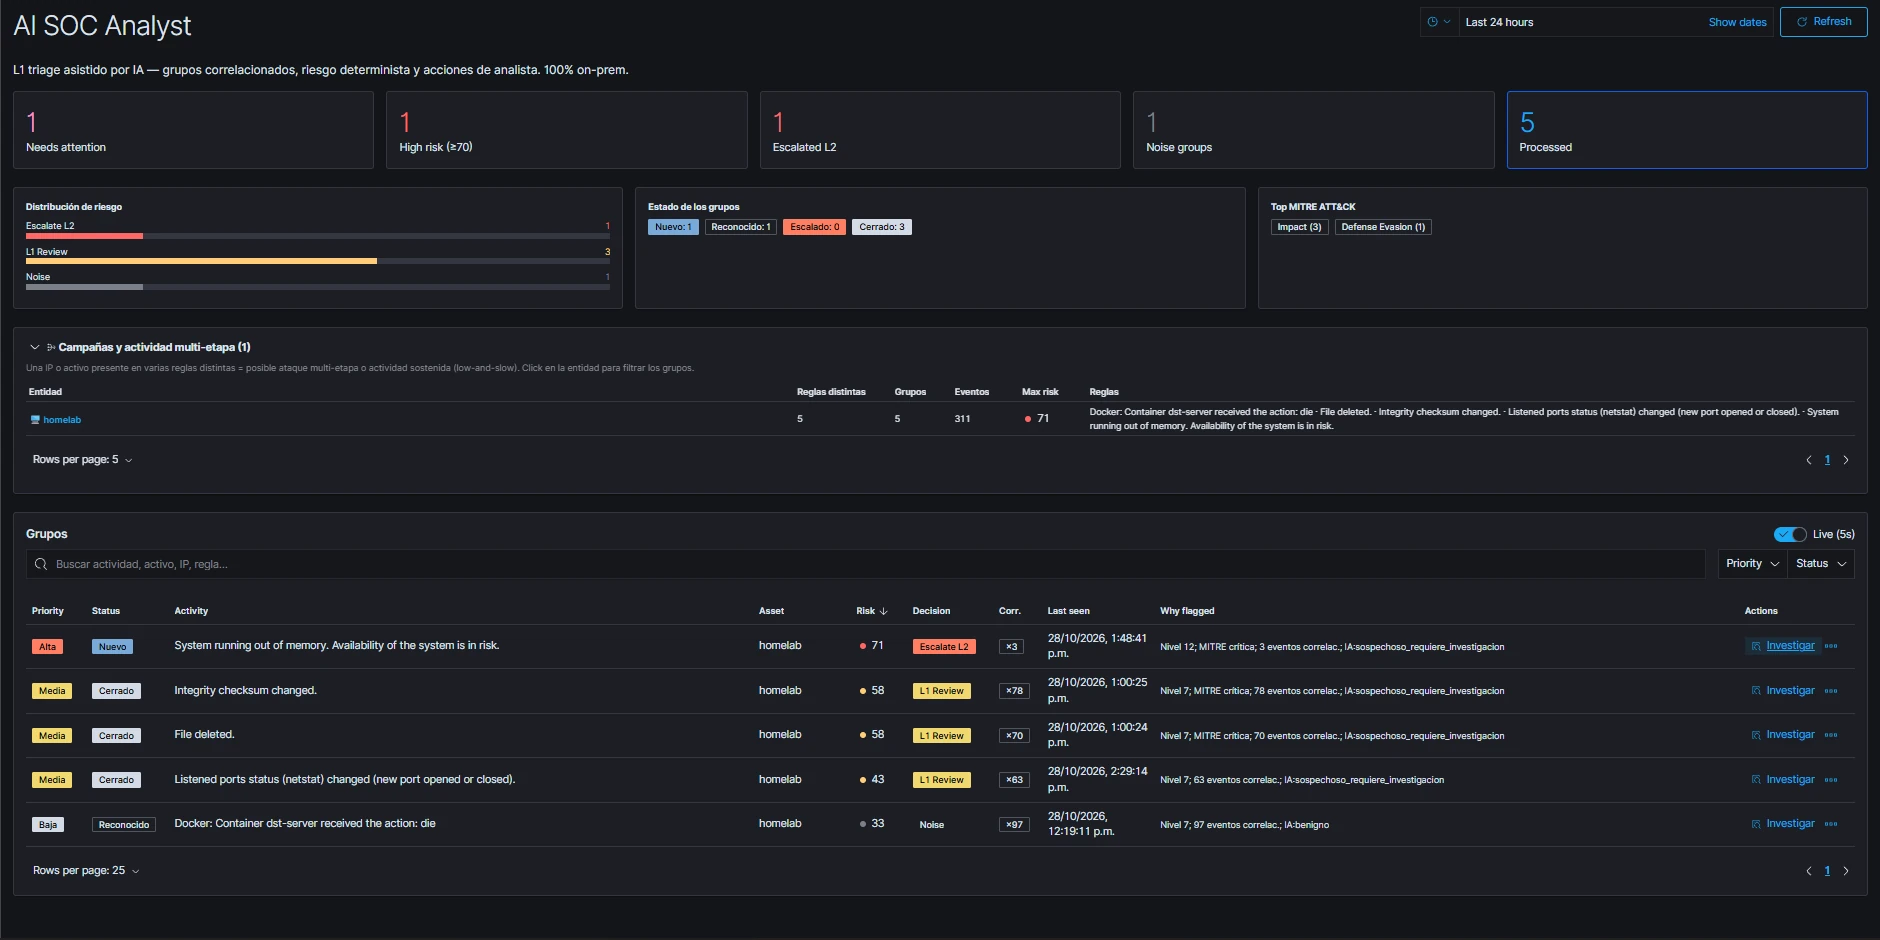 Grupos correlacionados, riesgo determinista, copiloto IA y contención — en tu propia infraestructura
Capacidades de seguridad de extremo a extremo
Operaciones respaldadas por un stack profesional de código abierto, desplegado y gestionado por nosotros.
Precios claros, en UF
Sin letra chica: valores referenciales publicados. Partimos siempre con un diagnóstico inicial sin costo y ajustamos la propuesta a tu entorno.
Y por proyecto: pentesting desde 35 UF · SOC & SIEM 24/7 desde 20 UF/mes · diagnóstico de correo gratis.
¿Pueden suplantar el correo de tu empresa?
Si tu SPF, DKIM o DMARC están mal configurados, cualquiera puede enviar correos que parecen tuyos — a tus clientes, proveedores y equipo, dañando tu reputación aunque tus sistemas nunca sean vulnerados. Revisamos SPF · DKIM · DMARC · MTA-STS de forma 100% pasiva (sin tocar tus sistemas) y te entregamos un informe claro con qué arreglar. Sin costo.
¿Listo para cerrar el círculo de tu seguridad?
Cuéntanos tu reto. Preparamos una evaluación inicial sin compromiso y te mostramos por dónde empezar.