Liderazgo de ciberseguridad, sin contratar un CISO
Dirección estratégica de seguridad tercerizada: políticas, gobernanza, gestión de riesgo y un roadmap de seguridad alineado a los objetivos de tu negocio.
Seguridad sin dirección es gasto sin rumbo
Comprar herramientas y contratar servicios sin una estrategia detrás termina en invertir donde no está el riesgo. Un CISO define prioridades, mide avances y responde por la seguridad ante la gerencia — pero para la mayoría de las empresas, uno interno full-time es inalcanzable. CISO as a Service entrega esa dirección por una fracción del costo.
Lo intangible, vuelto documentos que decides
Un CISO externo no es una asesoría suelta: es un ritmo de trabajo que produce artefactos concretos con los que la gerencia toma decisiones. Esto es lo que tienes en la mano desde las primeras semanas.
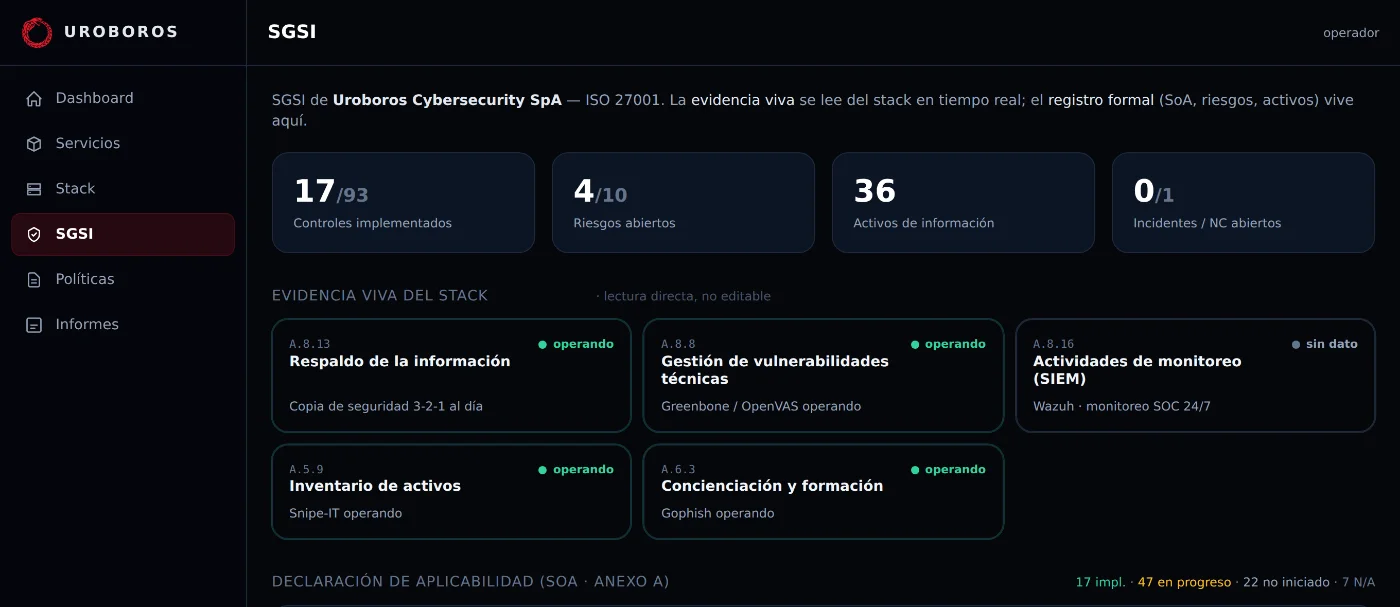
La estrategia, medible de un vistazo
No lo contamos: lo operamos. Este es el tablero de gobernanza que Uroboros corre sobre su propio SGSI ISO 27001 —controles, riesgos, activos y evidencia viva del stack—. Es exactamente el tipo de visibilidad ejecutiva que montamos para que tu gerencia sepa dónde está parada y hacia dónde va.
Matriz de riesgos priorizada
Cada riesgo evaluado por probabilidad × impacto en tu operación, ordenado de mayor a menor — para saber exactamente dónde poner el próximo peso y el próximo dólar.
Roadmap de seguridad a 12 meses
Un plan trimestral con iniciativas, responsables y costo estimado, alineado a los objetivos del negocio — no una lista de compras de herramientas.
Tablero de indicadores (KPIs)
Métricas claras de avance y exposición (cobertura de parches, incidentes, madurez por dominio) que la gerencia entiende de un vistazo, sin jerga técnica.
Comité de seguridad con cadencia
Reuniones periódicas con acta, acuerdos y seguimiento: la seguridad deja de ser un tema que aparece solo tras un incidente y pasa a tener un dueño y un calendario.
Decide el qué y el porqué
Este servicio opera en el plano estratégico: define qué hacer, en qué orden y por qué, y lo sustenta ante gerencia o directorio. La ejecución técnica hands-on sobre tus sistemas — endurecer servidores, asegurar configuraciones — es el terreno de Consultoría & Hardening. Ambos se complementan: uno dirige, el otro ejecuta.
Un CISO de verdad, a tu escala
Políticas y gobernanza
Definición de políticas de seguridad y un marco de gobierno que la organización pueda sostener.
Gestión de riesgo
Identificación y priorización de riesgos según su impacto real en tu negocio.
Roadmap de seguridad
Plan de inversión y madurez alineado a los objetivos del negocio, no a la moda del momento.
Reporte ejecutivo
Visibilidad clara para gerencia y directorio: dónde estás, hacia dónde vas y qué falta.
Estrategia de seguridad, desde el primer mes
Conversemos sobre el estado de tu seguridad y te proponemos un roadmap inicial. Sin compromiso.