Atacamos tu empresa antes de que lo haga un criminal
Pruebas de penetración manuales en aplicaciones web, redes e infraestructura. Simulamos ataques reales explotando vulnerabilidades — no solo listándolas — para mostrarte tu riesgo real.
Un escáner no piensa como un atacante
Las herramientas automatizadas detectan lo conocido; un pentester encadena fallas pequeñas, abusa de la lógica de negocio y encuentra caminos que ningún escáner puede ver. El pentest responde la pregunta que de verdad importa: ¿hasta dónde llegaría un atacante real en tu empresa hoy?
El punto de partida: reconocimiento y triage
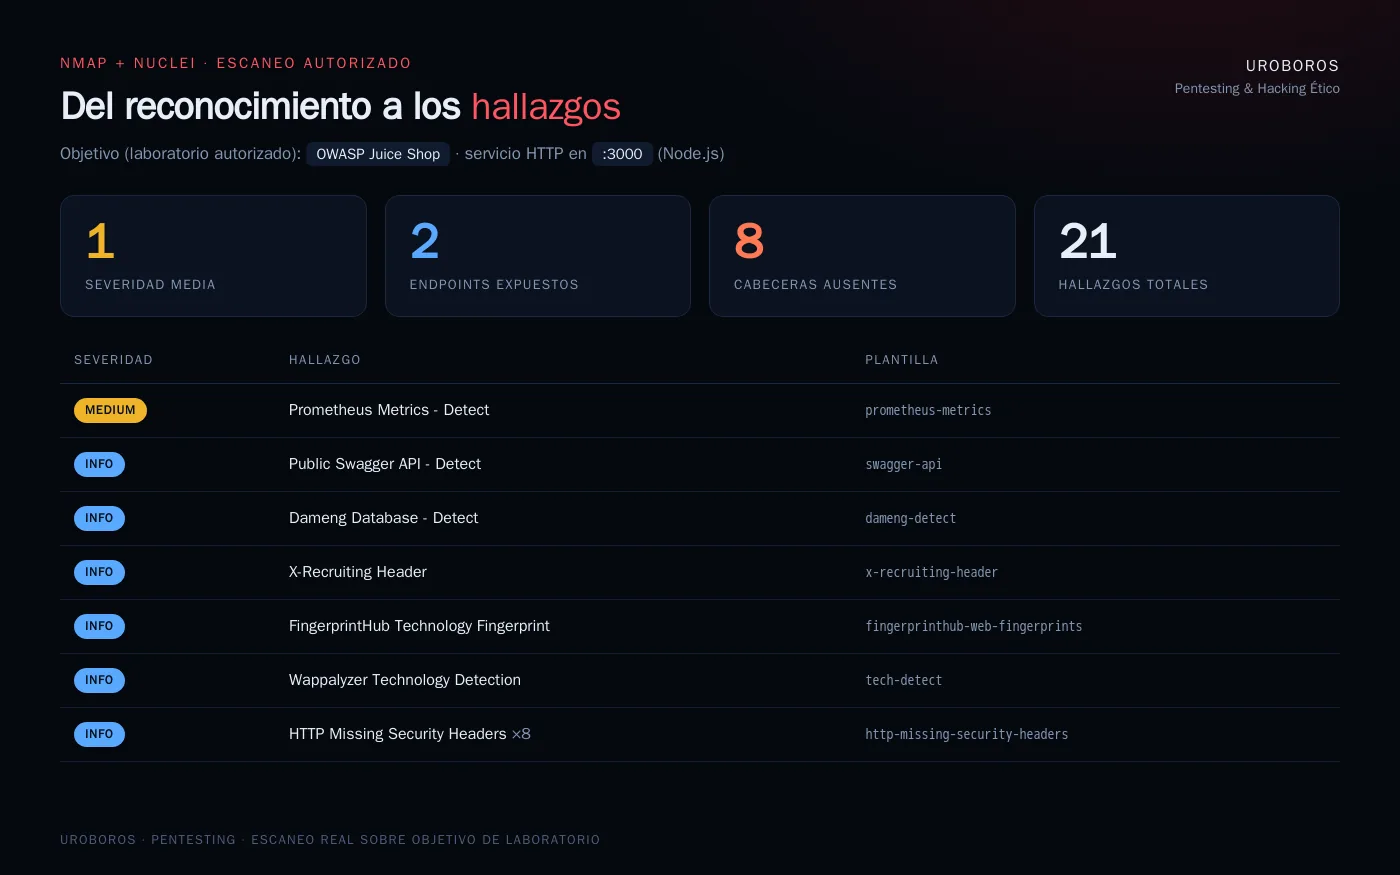
Primero mapeamos la superficie de ataque
Todo engagement arranca identificando servicios, tecnologías y exposiciones. En este escaneo autorizado sobre un objetivo de laboratorio afloraron un endpoint de métricas Prometheus expuesto, una API Swagger pública y cabeceras de seguridad ausentes. A partir de aquí el trabajo manual profundiza: abuso de lógica de negocio, encadenado de fallas y explotación controlada — lo que ningún escáner encuentra solo.
Manual, en profundidad y acotado en el tiempo
El pentesting es un ejercicio puntual: se acuerda el alcance, se ejecuta y se entrega un informe con hallazgos explotados y evidencia. Es el complemento — no el reemplazo — de la Gestión de Vulnerabilidades, que es el escaneo automatizado y continuo con OpenVAS: el escáner vigila todos los días, el pentest encuentra lo que el escáner no puede.
Plataforma de Red Team propia
No subcontratamos el pentest a un tercero que aparece una semana y se va con el informe. Lo operamos in-house, sobre nuestra propia consola, con un arsenal profesional — y bajo un control que la mayoría no tiene: cada acción cuelga de un engagement autorizado.
Testing de aplicaciones web
Escaneo dinámico (DAST) de tus apps y APIs con OWASP ZAP y nuclei, como base para la prueba manual en profundidad.
Arsenal de operador
Un toolbox profesional completo (Kali: nmap, ffuf, sqlmap y más) listo para el trabajo manual que ningún escáner reemplaza.
Explotación real
Validamos la vulnerabilidad con Metasploit — no solo la listamos. Demostramos el impacto, sin dañar tu operación.
Emulación de adversario (C2)
Con un Command & Control (Sliver) emulamos lo que haría un ransomware real: movimiento lateral, persistencia y post-explotación.
🔐 Ofensiva seria = ofensiva auditable. Toda acción cuelga de un engagement autorizado, con el alcance verificado por código (Ley 21.459): un objetivo fuera del alcance que firmaste se bloquea y no se ejecuta. Cada paso queda en una bitácora inalterable, sellada contra manipulación.
Un ataque real, con informe y sin daño
Aplicaciones web
Pruebas manuales sobre autenticación, lógica de negocio y vulnerabilidades OWASP.
Redes e infraestructura
Pentest externo e interno: perímetro, servicios expuestos y movimiento lateral.
Explotación controlada
Demostramos el impacto real de cada hallazgo con evidencia, sin dañar tu operación.
Informe ejecutivo accionable
Hallazgos priorizados por impacto real, con recomendaciones concretas de remediación.
¿Resistiría tu empresa un ataque real?
Definimos el alcance contigo y te entregamos un informe que tu equipo puede ejecutar. Sin compromiso.