Cumple la norma y demuéstralo
Acompañamiento de punta a punta para cumplir ISO 27001, la Ley Marco de Ciberseguridad y la Ley 21.719 de protección de datos personales: controles, evidencia, documentación y preparación para auditoría.
En Chile, la ciberseguridad ya es ley
La Ley Marco de Ciberseguridad y la Ley 21.719 imponen obligaciones concretas con sanciones reales, y cada vez más clientes corporativos exigen ISO 27001 para firmar contratos. Cumplir dejó de ser opcional: es un requisito para operar y para vender.
Medimos tu brecha contra un estándar reconocido
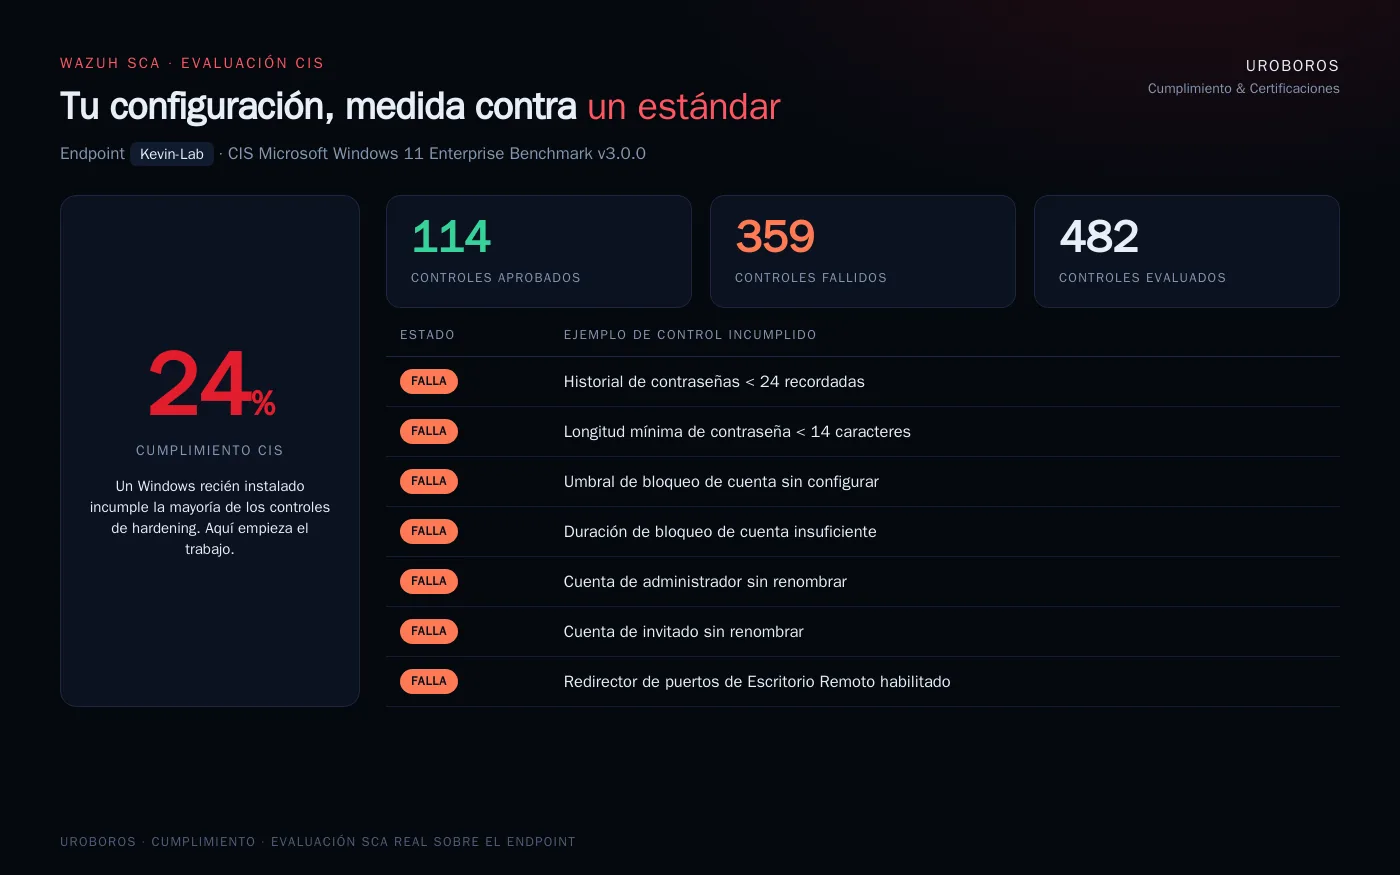
Cumplir empieza por saber cuánto incumples
Evaluamos cada equipo contra un estándar reconocido (CIS, base de ISO 27001 y la Ley Marco) y obtenemos un puntaje objetivo. Este endpoint Windows 11 arrancó en 24% de cumplimiento: 359 de 482 controles fallidos — políticas de contraseña débiles, cuentas sin renombrar, bloqueo de sesión sin configurar. Ese número es tu línea base; desde ahí priorizamos, remediamos y volvemos a medir hasta la auditoría.
Operamos nuestro propio SGSI ISO 27001
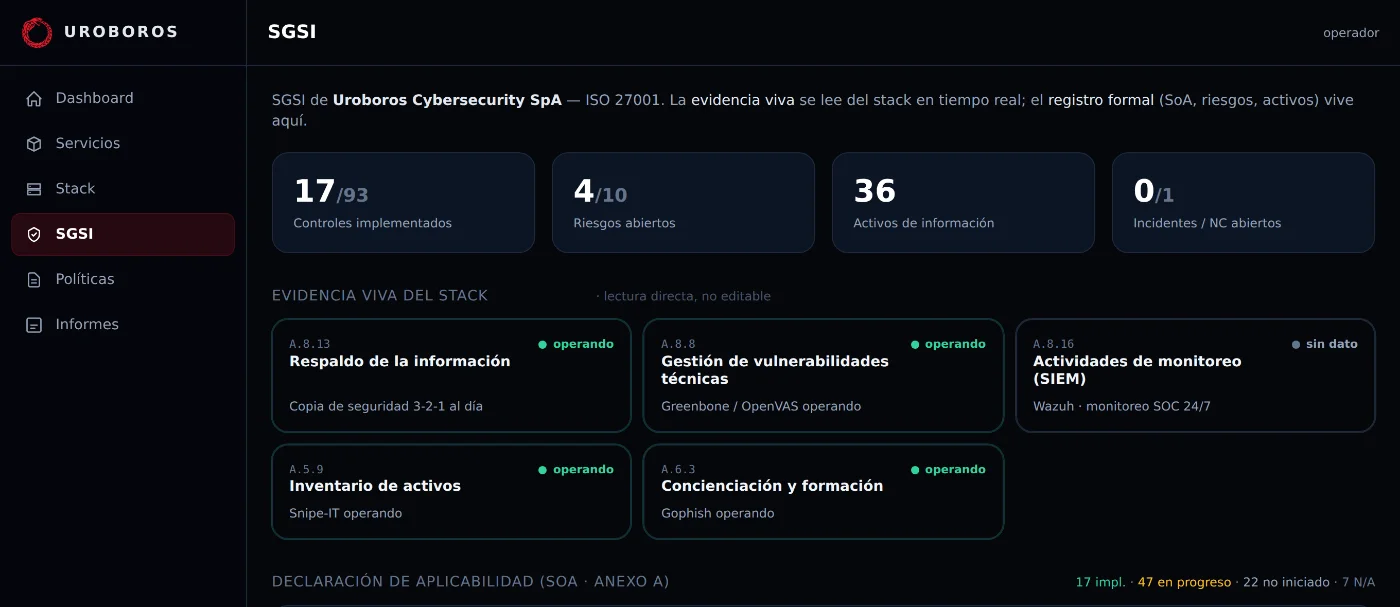
Un SGSI vivo, no un PDF que envejece
No solo te acompañamos a montar un Sistema de Gestión de Seguridad de la Información: corremos el nuestro. Uroboros opera un SGSI alineado a ISO/IEC 27001:2022, con 14 políticas formales, una Declaración de Aplicabilidad sobre los 93 controles del Anexo A y un registro vivo de riesgos y activos. Y lo más importante: la evidencia de varios controles está conectada en tiempo real a nuestro stack —respaldo, gestión de vulnerabilidades, monitoreo del SOC, inventario de activos—. Sabemos lo que pedimos porque lo hacemos.
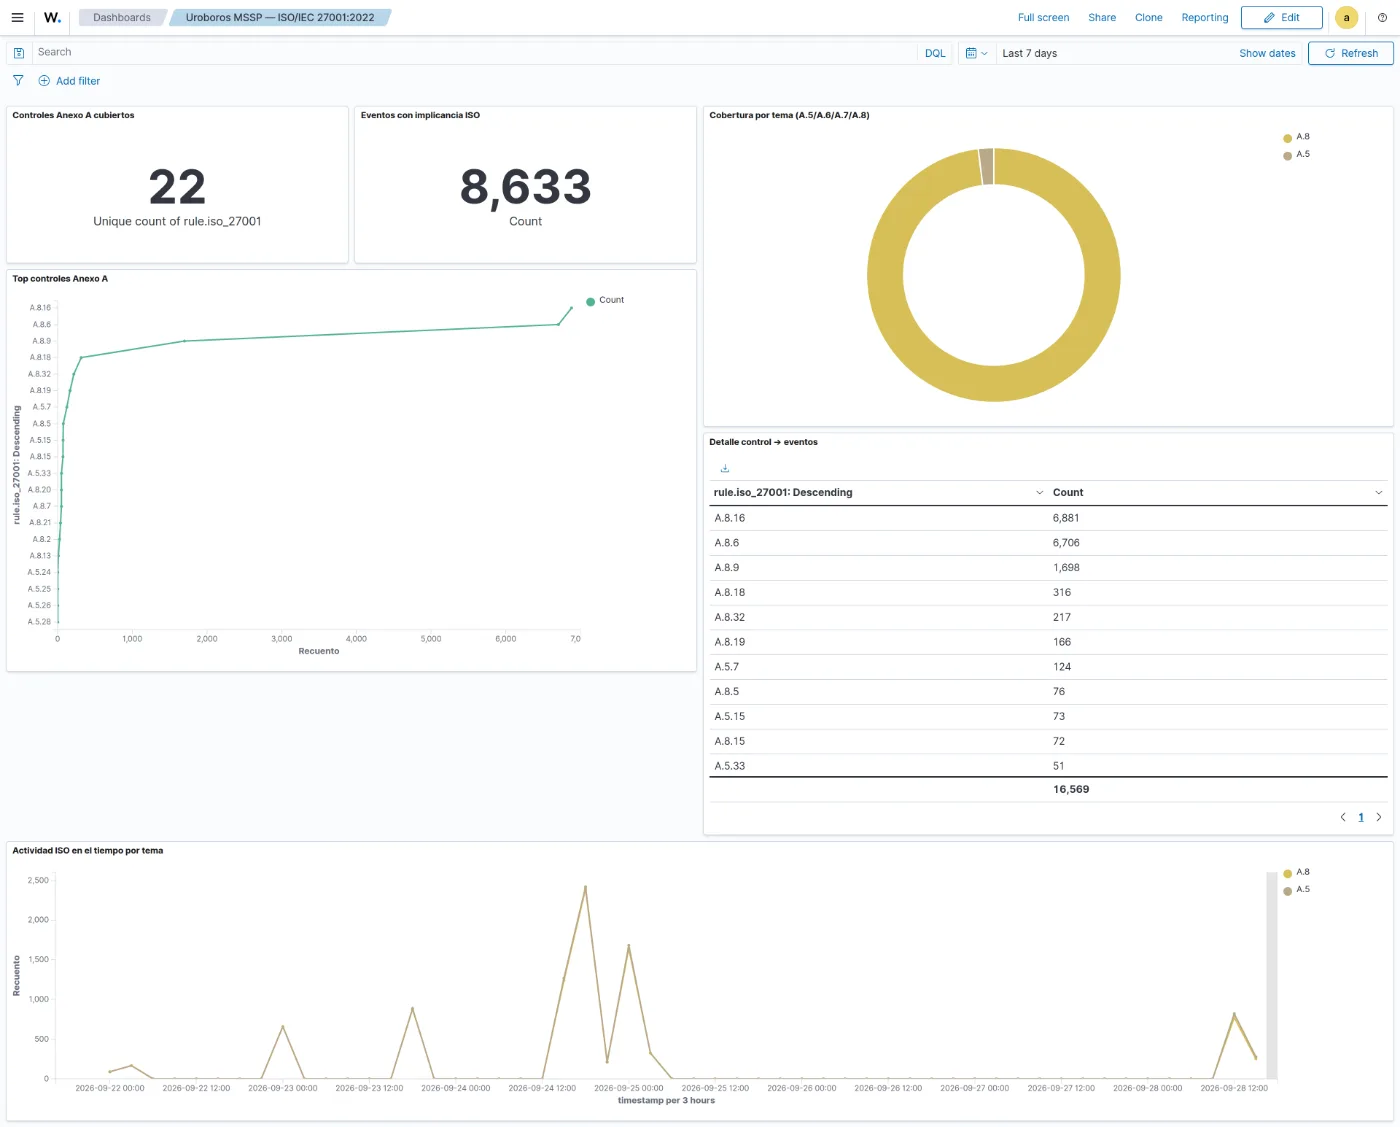
Del papel al control ejercitándose
La Declaración de Aplicabilidad dice qué controles aplican; nuestro SIEM muestra cuáles se están ejercitando de verdad. Cada evento de seguridad se mapea en tiempo real a los controles del Anexo A de ISO 27001:2022 —y también a NIST CSF 2.0 y GDPR—, para que la evidencia de cumplimiento sea un tablero vivo, no una carpeta que se arma la semana antes de la auditoría.
Cuando ocurre un incidente, el reloj legal corre
La Ley Marco de Ciberseguridad obliga a notificar a la ANCI en 3 horas; la Ley 21.719, a la Agencia de Protección de Datos en 72. La parte difícil no es solo detectar el ataque: es redactar el reporte legal —con el formato correcto, a las dos de la mañana— antes de que venza el plazo. Nuestro SOC lo automatiza: con IA redacta el borrador de la alerta temprana a la ANCI y de la notificación a la APDP, con los plazos calculados y listo para que una persona lo revise y lo envíe. Y lo ensayamos con simulacros cronometrados, para que el peor día no te encuentre improvisando.
Evidencia que resiste una fiscalización
Borrador de reporte ANCI / APDP
Ante un incidente serio, generamos el borrador de la alerta temprana a la ANCI (Ley 21.663) y de la notificación de datos a la APDP (Ley 21.719) dentro del plazo legal, listo para revisar y enviar.
Simulacro ANCI 3 Horas
Ejercicio periódico que cronometra la detección, el triage y la generación del reporte, y emite un certificado de preparación auditable ante la ANCI.
Sello de Inmutabilidad (WORM)
Los registros de auditoría se archivan en almacenamiento inmutable (Object Lock): ni un ransomware ni un administrador comprometido pueden alterarlos —el respaldo que la Ley 20.584 exige para la ficha clínica—.
Normativa y certificación, de principio a fin
Este servicio se enfoca en el marco normativo: qué exige cada norma, cómo implementar los controles, qué evidencia guardar y cómo llegar preparado a la auditoría. No es la ejecución técnica pura sobre sistemas (eso es Consultoría & Hardening) ni la estrategia general de seguridad (eso es CISO as a Service): es el camino específico hacia la certificación y el cumplimiento legal.
De la brecha normativa a la auditoría aprobada
Diagnóstico de brechas
Gap analysis contra la norma objetivo: qué cumples hoy y qué falta, priorizado.
Implementación de controles
Acompañamiento en el diseño e implantación de los controles que exige la norma.
Gestión de evidencia
Documentación y registro ordenado para demostrar cumplimiento, no solo declararlo.
Preparación para auditoría
Simulacros y revisión previa para llegar a la auditoría sin sorpresas.
¿Qué tan lejos estás de cumplir?
Hacemos un diagnóstico inicial contra la norma que te aplica y te mostramos el camino. Sin compromiso.